Especificar um endereço IP/Hostname de origem para as regras de reencaminhamento de portas NAT (DrayOS 5)?
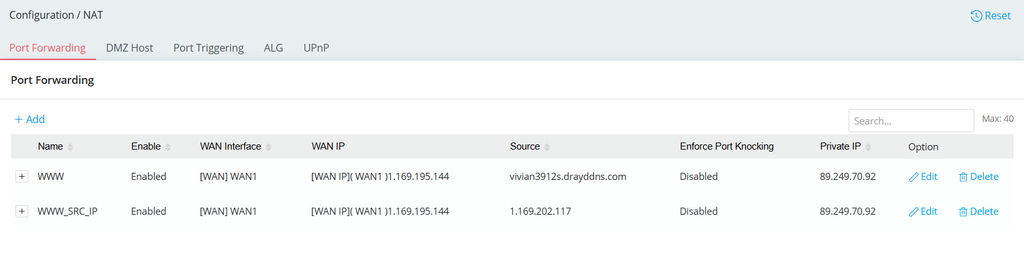
O router DrayTek melhora as opções de Reencaminhamento de Portas por IP de origem (“Source IP”) em “Configuration / NAT / Port Forwarding”, proporcionando maior flexibilidade no controlo de acesso.
Os administradores podem especificar quais os clientes autorizados a aceder a uma regra de reencaminhamento de portas, selecionando um dos seguintes tipos de origem:
- Endereço IP
- Objecto IP
- Grupo IP
- Nome do Anfitrião (Hostname)
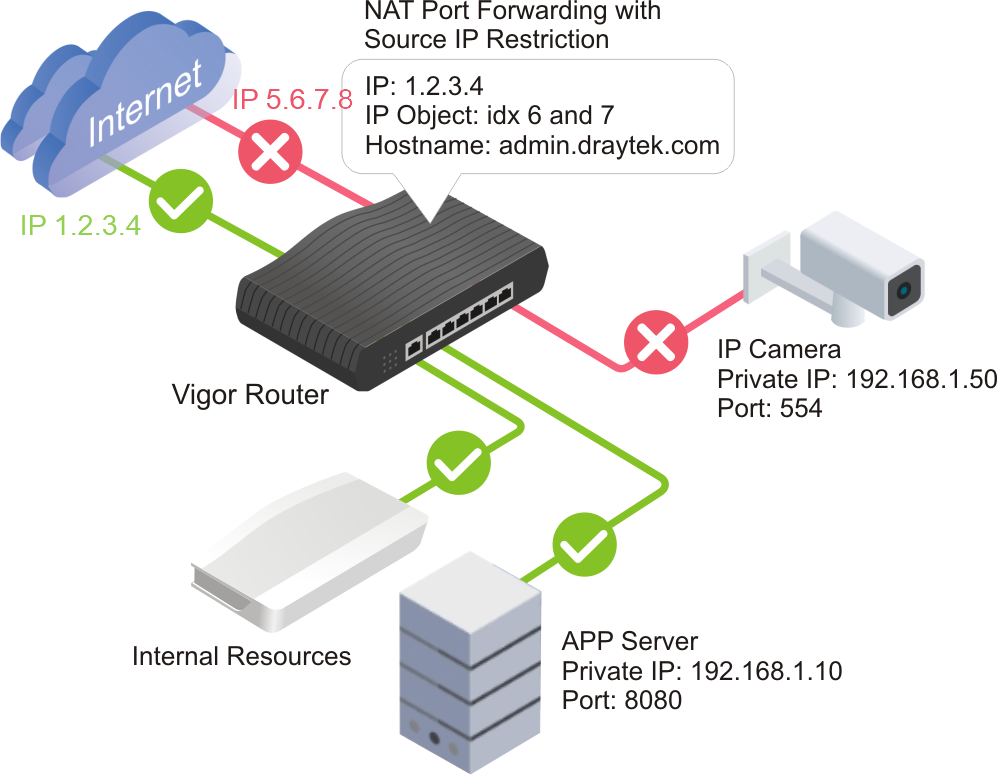
Para além das opções tradicionais “Endereço IP”, “Objecto IP” e “Grupo IP”, o router DrayTek suporta agora o “Nome do Anfitrião (Hostname)”. Isto facilita a gestão das regras de Reencaminhamento de Portas, especialmente em ambientes DHCP, onde os endereços IP dos clientes remotos podem mudar ao longo do tempo.
Ao seleccionar o tipo de origem adequado, os administradores podem criar regras de Reencaminhamento de Portas mais flexíveis e fáceis de manter, com base nos requisitos da sua rede.
- Configurar o Reencaminhamento de Portas:
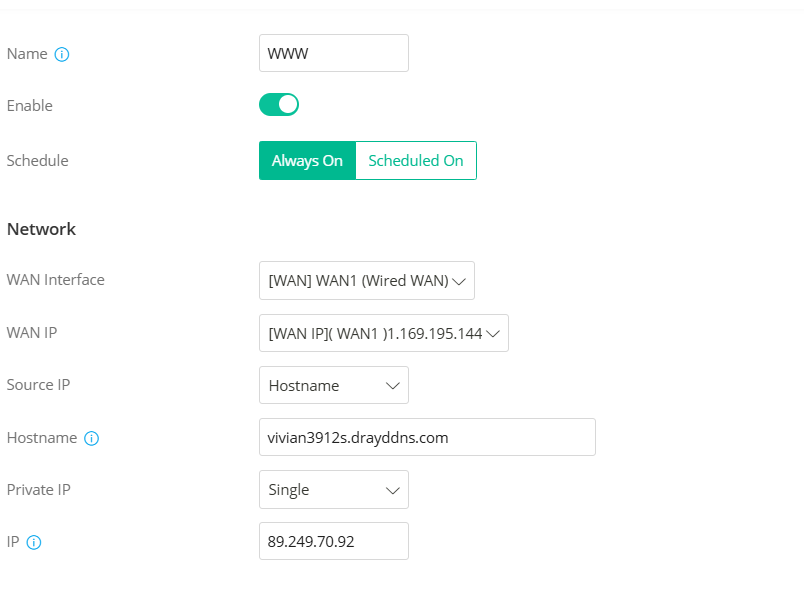
Aceda a “Configuration / NAT / Port Forwarding” e clique em “+Add” para criar um novo perfil.
- Introduza um Nome do perfil.
- Active este perfil.
- Seleccione a Interface WAN e o WAN IP.
- Selecione o tipo de origem (“Source IP”). Neste exemplo, utiliza-se o Nome do anfitrião (Hostname).
Opções de tipo de origem disponíveis:
- IP – Especifique um único endereço IP remoto.
- Objecto IP – Seleccione um objecto IP predefinido.
- Grupo IP – Seleccione um grupo IP predefinido.
- Nome de anfitrião (Hostname) – Especifique um dispositivo cliente remoto pelo seu nome de anfitrião (Hostname).
- Selecione o tipo de IP privado.
- Introduza o IP privado, que é o endereço IP do servidor interno.
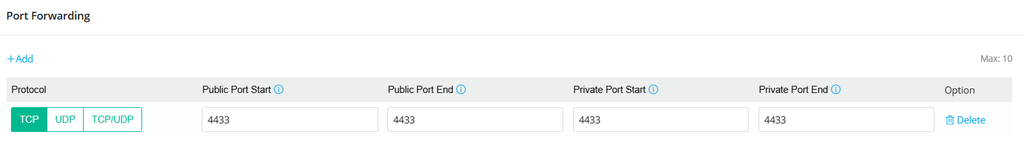
Na secção “Port Forwarding”, clique em +Add para definir o intervalo de portas e o protocolo a reencaminhar para o servidor interno e, em seguida, clique em “Apply” para guardar a configuração.
Nota: Se for necessário que o servidor interno seja acessível a partir de várias fontes diferentes, repita o processo de configuração para criar regras adicionais para cada IP de origem único.